PHP2Shell: kritisk hull i PHP rammer de fleste nettsider
21. oktober 2026 kom en sikkerhetsoppdatering for PHP som alle med nettside bør bry seg om. To hull gjør det mulig å ta over en nettside uten å logge inn, og angrepsforsøk er allerede observert. Her er hva det betyr, hvordan du sjekker om din side er rammet, og hva du bør spørre leverandøren om.
PHP er programmeringsspråket som driver de fleste nettsider på nettet. WordPress er laget i PHP, og det samme er de fleste kontaktskjemaer, bookingsystemer og nettbutikker på vanlige webhotell. Når PHP får et alvorlig sikkerhetshull, angår det derfor nesten alle som har en nettside.
Det er akkurat det som skjedde 21. oktober 2026.
Hva har skjedd?
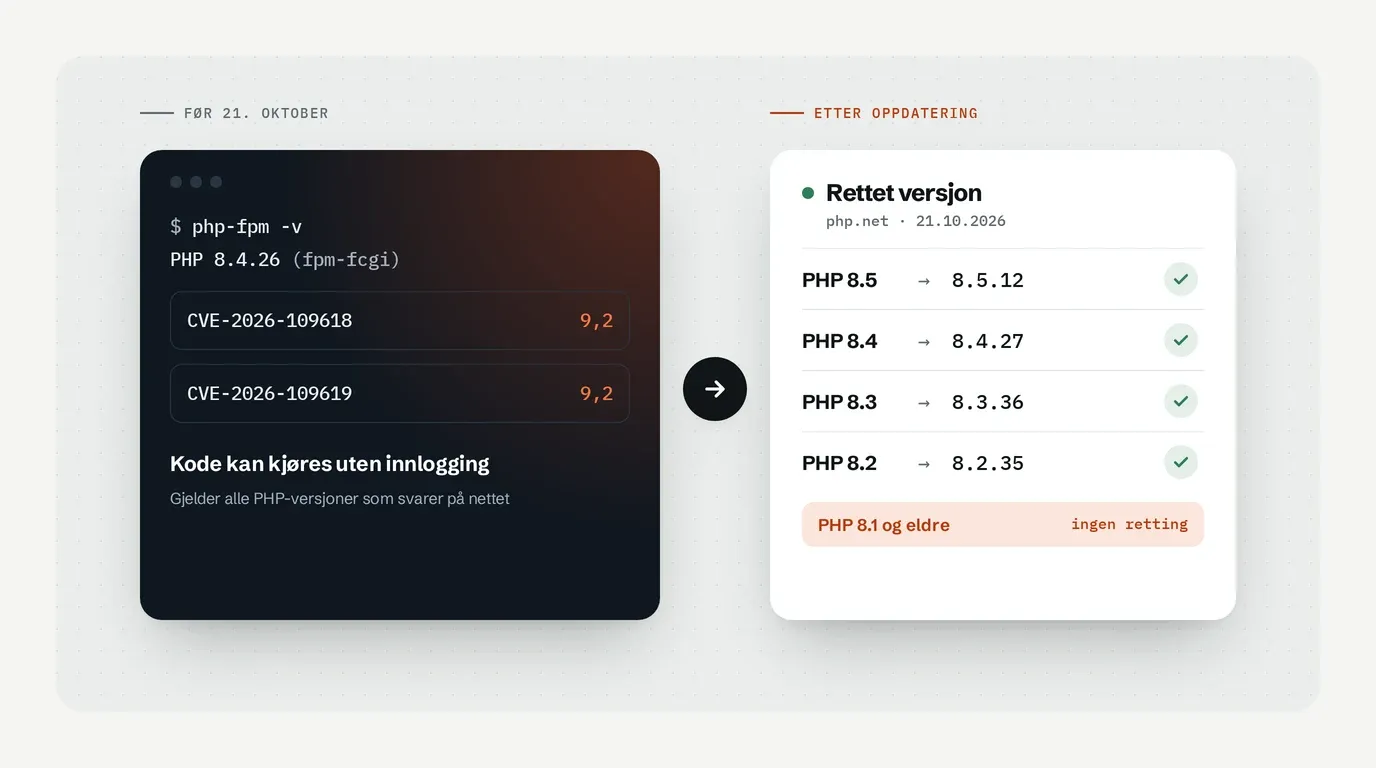
PHP-utviklerne la ut nye versjoner som retter to kritiske sårbarheter, kjent som CVE-2026-109618 og CVE-2026-109619. Sammen har de fått navnet «PHP2Shell». Begge har alvorlighetsgrad 9,2 av 10.
Kort fortalt:
- Ingen innlogging trengs. En angriper kan sende en spesiallaget forespørsel til nettsiden og få serveren til å kjøre sin egen kode.
- Nesten alle versjoner er rammet. Feilen ligger i kode som har vært med helt siden PHP 5.4, og gjelder alle vanlige måter å kjøre PHP på, også PHP-FPM og Apache med mod_php, som de fleste webhotell bruker.
- Angrepene har startet. PHP-utviklerne kjente ikke til fungerende angrepskode da oppdateringen kom ut, men Cloudflare og sikkerhetsselskapet watchTowr melder allerede om forsøk på å utnytte hullene.
Den ene feilen handler om hva PHP gjør når minnet går tomt midt i en forespørsel. Den andre handler om rester fra én forespørsel som blir liggende igjen og kan misbrukes av den neste. Du trenger ikke forstå detaljene. Det viktige er at feilen ligger i selve PHP, ikke i WordPress eller et tillegg, og at den bare rettes ved å oppdatere PHP.
Disse versjonene er trygge
| PHP-versjon | Rettet i |
|---|---|
| 8.5 | 8.5.12 |
| 8.4 | 8.4.27 |
| 8.3 | 8.3.36 |
| 8.2 | 8.2.35 |
| 8.1 og eldre | Får ingen retting |
Den siste raden er den viktigste for mange små bedrifter. PHP 8.1, 8.0 og 7.x har gått ut på dato, og får ingen offisiell retting. Kjører nettsiden din på en av dem, er den fortsatt sårbar til den flyttes til en nyere versjon. Det gjelder ofte eldre WordPress-sider som ingen har sett på på noen år.
Er nettsiden din rammet?
Du må vite to ting: hvilken PHP-versjon siden bruker, og om leverandøren har oppdatert den etter 21. oktober. Mange servere viser versjonen til alle som spør. Skriv inn adressen til siden din, så ser vi hva den forteller.
Vet du versjonsnummeret allerede?
Sjekken henter forsiden, og om nødvendig én eller to andre vanlige sider, slik en nettleser gjør. Den leser bare det serveren selv oppgir, og prøver ikke å angripe siden.
Mange servere skjuler versjonsnummeret. Det er god praksis, men da må du finne det på en annen måte.
Har du WordPress, finner du versjonen selv: logg inn, gå til Verktøy → Nettstedhelse → Info, og åpne Server. Der står PHP-versjonen, for eksempel 8.3.36.
Har du et vanlig webhotell, står PHP-versjonen ofte i kontrollpanelet. Der ser du gjerne bare «8.3», ikke hele versjonsnummeret. Det sier ikke om sikkerhetsoppdateringen er installert.
Det sikreste er å spørre leverandøren direkte. Du kan kopiere denne:
Hei! Er PHP på webhotellet eller serveren vår oppdatert til en versjon som retter CVE-2026-109618 og CVE-2026-109619 (PHP2Shell)? Hvilken PHP-versjon kjører nettsiden vår nå?
Får du til svar at siden kjører PHP 8.1 eller eldre, bør den flyttes til en nyere versjon så fort som mulig. På eldre sider kan det kreve litt opprydding først, fordi gammel kode ikke alltid tåler en ny PHP-versjon.
Det er ikke sikkert at det skjer av seg selv
Mange regner med at webhotellet eller serveren oppdaterer seg automatisk. Det stemmer ofte for selve operativsystemet, men ikke alltid for PHP. På mange servere kommer PHP fra en egen pakkekilde, og da tar de automatiske sikkerhetsoppdateringene den ikke med. Noen må gjøre jobben for hånd.
Det var tilfellet hos oss også. Serveren vår installerer sikkerhetsoppdateringer hver natt, men PHP-pakkene ble ikke med. Vi oppdaterte derfor PHP manuelt samme dag som rettingen kom, og sjekket at alle nettsidene vi drifter svarte som normalt etterpå. Samtidig flyttet vi flere sider fra PHP 8.2 til 8.4, fordi 8.2 slutter å få sikkerhetsoppdateringer 31. desember 2026.
Hva bør du gjøre nå?
- Finn ut hvilken PHP-versjon nettsiden din bruker.
- Spør leverandøren om den er oppdatert etter 21. oktober. Bruk gjerne teksten over.
- Kjører siden PHP 8.1 eller eldre, sett av tid til å få den over på en nyere versjon.
- Har du ikke hørt noe fra leverandøren innen et par dager, mas litt. Dette er ikke en oppdatering som bør vente til neste måned.
Usikker på hvem som drifter siden din, eller vil du ha hjelp til å sjekke den? Send meg en melding, så ser jeg på den. Nettsider vi drifter selv får sikkerhetsoppdateringer som dette uten at du trenger å tenke på det.
Kilder: PHP sin kunngjøring (php.net) og Tenable: PHP2Shell FAQ.
